OpenAI menaikkan hadiah program Security Bug Bounty: celah kritis di produk inti seperti ChatGPT, Codex, dan OpenAI API Platform kini dihargai hingga US$30.000, sedangkan temuan luar biasa bisa mencapai US$172.000 setelah bonus. Kebijakan ini dimuat di blog resmi OpenAI dan diumumkan akun X @OpenAI pada Selasa (3/11/2026) pukul 09.29 WIB.
Menurut OpenAI, titik tengah rentang hadiah untuk celah tingkat medium, high, dan critical naik rata-rata lebih dari empat kali lipat. Perusahaan juga menambahkan bonus kualitas laporan, program loyalitas lima tingkat, dan multiplier untuk kampanye prioritas.
Ringkasan
| Poin | Detail |
|---|---|
| Program | OpenAI Security Bug Bounty (lewat Bugcrowd) |
| Diumumkan | Blog OpenAI 2 November 2026 waktu AS, unggahan X @OpenAI 3 November 2026 pukul 09.29 WIB |
| Celah critical produk inti | US$10.000–US$30.000 |
| Temuan critical luar biasa | US$100.000 (dasar), hingga sekitar US$172.000 dengan bonus |
| Produk inti | ChatGPT, Codex, OpenAI API Platform, ChatGPT Desktop, Codex CLI |
| Bonus baru | Kualitas laporan, loyalitas 5 tingkat, kampanye prioritas |
Berapa hadiah bug bounty OpenAI yang baru?
Hadiah bug bounty OpenAI yang baru untuk produk inti mulai US$1.500 bagi celah P3 (medium), US$3.000–US$7.000 untuk P2 (high), dan US$10.000–US$30.000 untuk P1 (critical). Temuan critical yang dinilai luar biasa punya hadiah dasar US$100.000 sebelum bonus, sesuai tabel hadiah di halaman program OpenAI di Bugcrowd.
Rentang tersebut berlaku untuk grup ChatGPT Services, API Targets, serta ChatGPT Desktop dan Codex CLI. Target OpenAI lain di luar produk inti punya plafon lebih rendah, sementara kebocoran OpenAI API Keys memakai aturan hadiah bulanan tersendiri.
| Grup target | P3 (medium) | P2 (high) | P1 (critical) | Plafon tertinggi |
|---|---|---|---|---|
| ChatGPT, API, Desktop & Codex CLI | US$1.500–US$3.000 | US$3.000–US$7.000 | US$10.000–US$30.000 | US$100.000 |
| Target OpenAI lain | US$1.000–US$2.000 | US$2.000–US$3.000 | US$3.000–US$7.000 | US$25.000 |
| Target korporat pihak ketiga | – | US$1.000–US$2.000 | US$2.000–US$5.000 | US$10.000 |
| OpenAI API Keys | – | – | US$250–US$2.500 | – |
OpenAI memberi contoh ilustrasi perbandingan hadiah lama dan baru. Celah critical berupa pengambilalihan akun ChatGPT dengan satu klik, yang sebelumnya dihargai US$6.500, kini bisa mencapai US$51.577. Angka itu berasal dari hadiah dasar US$30.000 × 1,15 (bonus kualitas) × 1,30 (kampanye prioritas) × 1,15 (loyalitas tier 31337).
Halaman Bugcrowd memakai contoh berbeda untuk kasus yang sama: hadiah dasar US$20.000 dengan multiplier identik menghasilkan US$34.385, dibanding hadiah lama ilustratif US$6.000. Selisih ini wajar karena hadiah critical berada di rentang US$10.000–US$30.000; blog OpenAI memakai batas atas, sedangkan Bugcrowd memakai nilai di tengah rentang. Keduanya menyebut semua contoh hanya ilustrasi.
| Contoh celah versi OpenAI | Hadiah lama | Hadiah baru dengan bonus |
|---|---|---|
| Medium: anggota read-only bisa unggah file ke Project ChatGPT | US$750 | US$2.415 |
| High: celah IDOR di Prism (non-inti) | US$1.000 | US$3.162,50 |
| Critical: ambil alih akun ChatGPT satu klik | US$6.500 | US$51.577 |
| Luar biasa: melihat chat pengguna lain di ChatGPT | US$100.000 (dasar) | US$171.925 |
Plafon sekitar US$172.000 dihitung dari hadiah dasar temuan luar biasa US$100.000 × 1,15 × 1,30 × 1,15 = US$171.925. Artinya, angka maksimal hanya tercapai bila laporan berkualitas tinggi, ditemukan dalam kampanye prioritas, dan dikirim peneliti di tier loyalitas tertinggi. Baik OpenAI maupun Bugcrowd memakai contoh celah ChatGPT yang membuka chat pengguna lain untuk skenario ini.
OpenAI juga menyebut laporan yang masih diproses akan memakai rentang hadiah baru. Untuk hadiah yang dibayarkan dalam 30 hari sebelum pengumuman, OpenAI akan membayar selisihnya jika temuan itu mendapat nilai lebih tinggi di skema baru (hadiah dasar ditambah bonus loyalitas).
Bagaimana bonus bug bounty OpenAI dihitung?
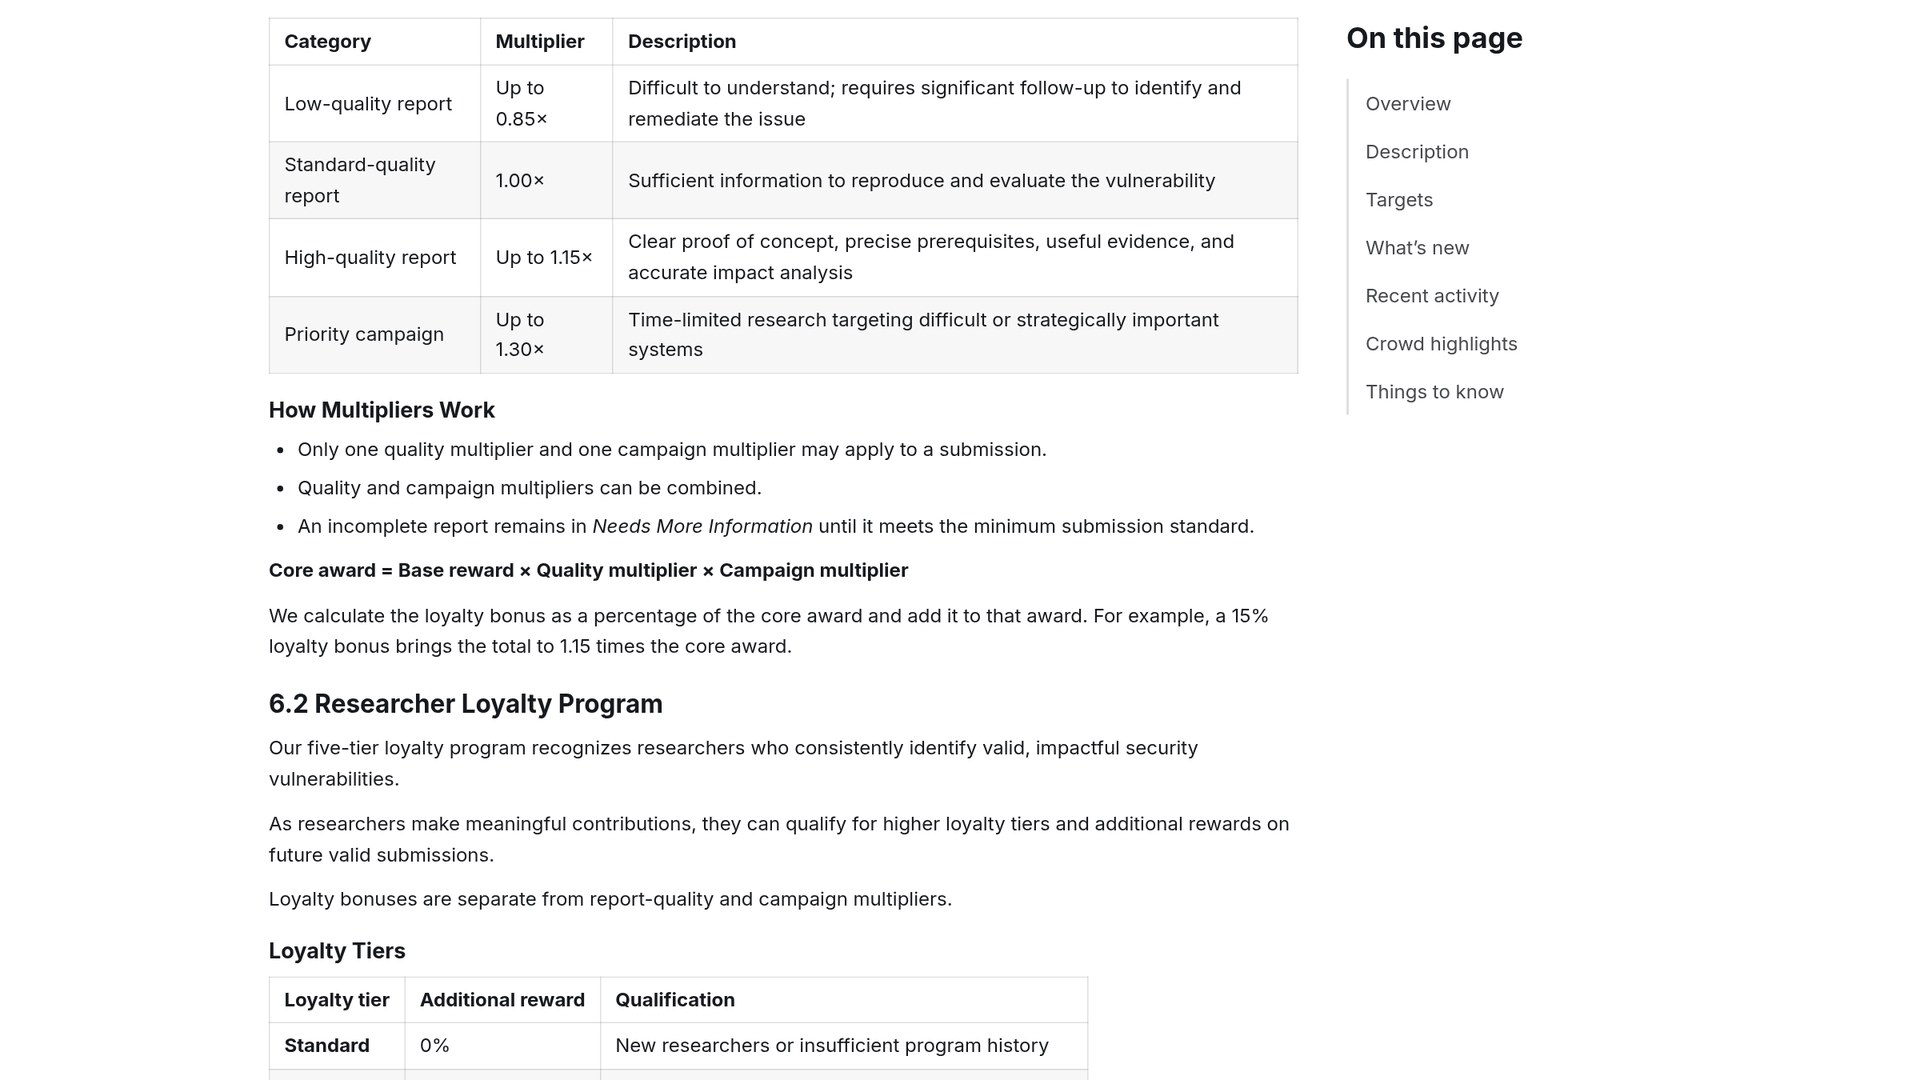
Bonus bug bounty OpenAI dihitung dengan mengalikan hadiah dasar dengan multiplier kualitas laporan, kampanye prioritas, dan tingkat loyalitas peneliti. Laporan berkualitas tinggi dengan proof of concept kuat bisa mendapat hingga 1,15 kali, kampanye prioritas hingga 1,30 kali, dan loyalitas tertinggi menambah 15 persen.
Sebaliknya, laporan berkualitas rendah bisa dipangkas hingga 0,85 kali. Program loyalitas baru terbuka setelah peneliti punya dua laporan valid sepanjang kariernya di program ini.
- Standard: tanpa bonus tambahan
- Bronze: +5 persen, minimal 3 poin dampak dalam 12 bulan terakhir
- Silver: +7,5 persen, minimal 10 poin dampak
- Gold: +10 persen, minimal 20 poin dampak
- 31337: +15 persen, minimal 30 poin dampak
Poin dampak dihitung dari prioritas laporan: P1 bernilai 10 poin, P2 4 poin, dan P3 1 poin. Laporan duplikat atau tidak valid bernilai nol, sedangkan false positive mengurangi 1 poin.
Celah apa yang tidak dibayar bug bounty OpenAI?
Bug bounty OpenAI tidak membayar temuan yang hanya menyangkut perilaku model, seperti jailbreak, halusinasi, atau trik prompt untuk melewati batas keamanan konten. Serangan yang memakai model baru bisa memenuhi syarat jika memanfaatkan celah terpisah di produk OpenAI atau integrasi yang dikendalikan OpenAI.
Eksekusi kode di dalam sandbox Code Interpreter atau Agent Mode juga dianggap fitur yang memang disengaja, kecuali peneliti bisa membuktikan lolos dari sandbox tersebut. Celah prioritas rendah P4 dan informasional P5 tetap boleh dilaporkan, tetapi tidak mendapat hadiah dasar.
Isu keamanan model sebelumnya pernah jadi sorotan, misalnya saat model OpenAI sempat tembus internet lewat celah DNS dalam pelatihan frontier. Namun, temuan yang murni menyangkut perilaku model tetap berada di luar cakupan program bug bounty keamanan ini.
Bagaimana cara ikut bug bounty OpenAI?
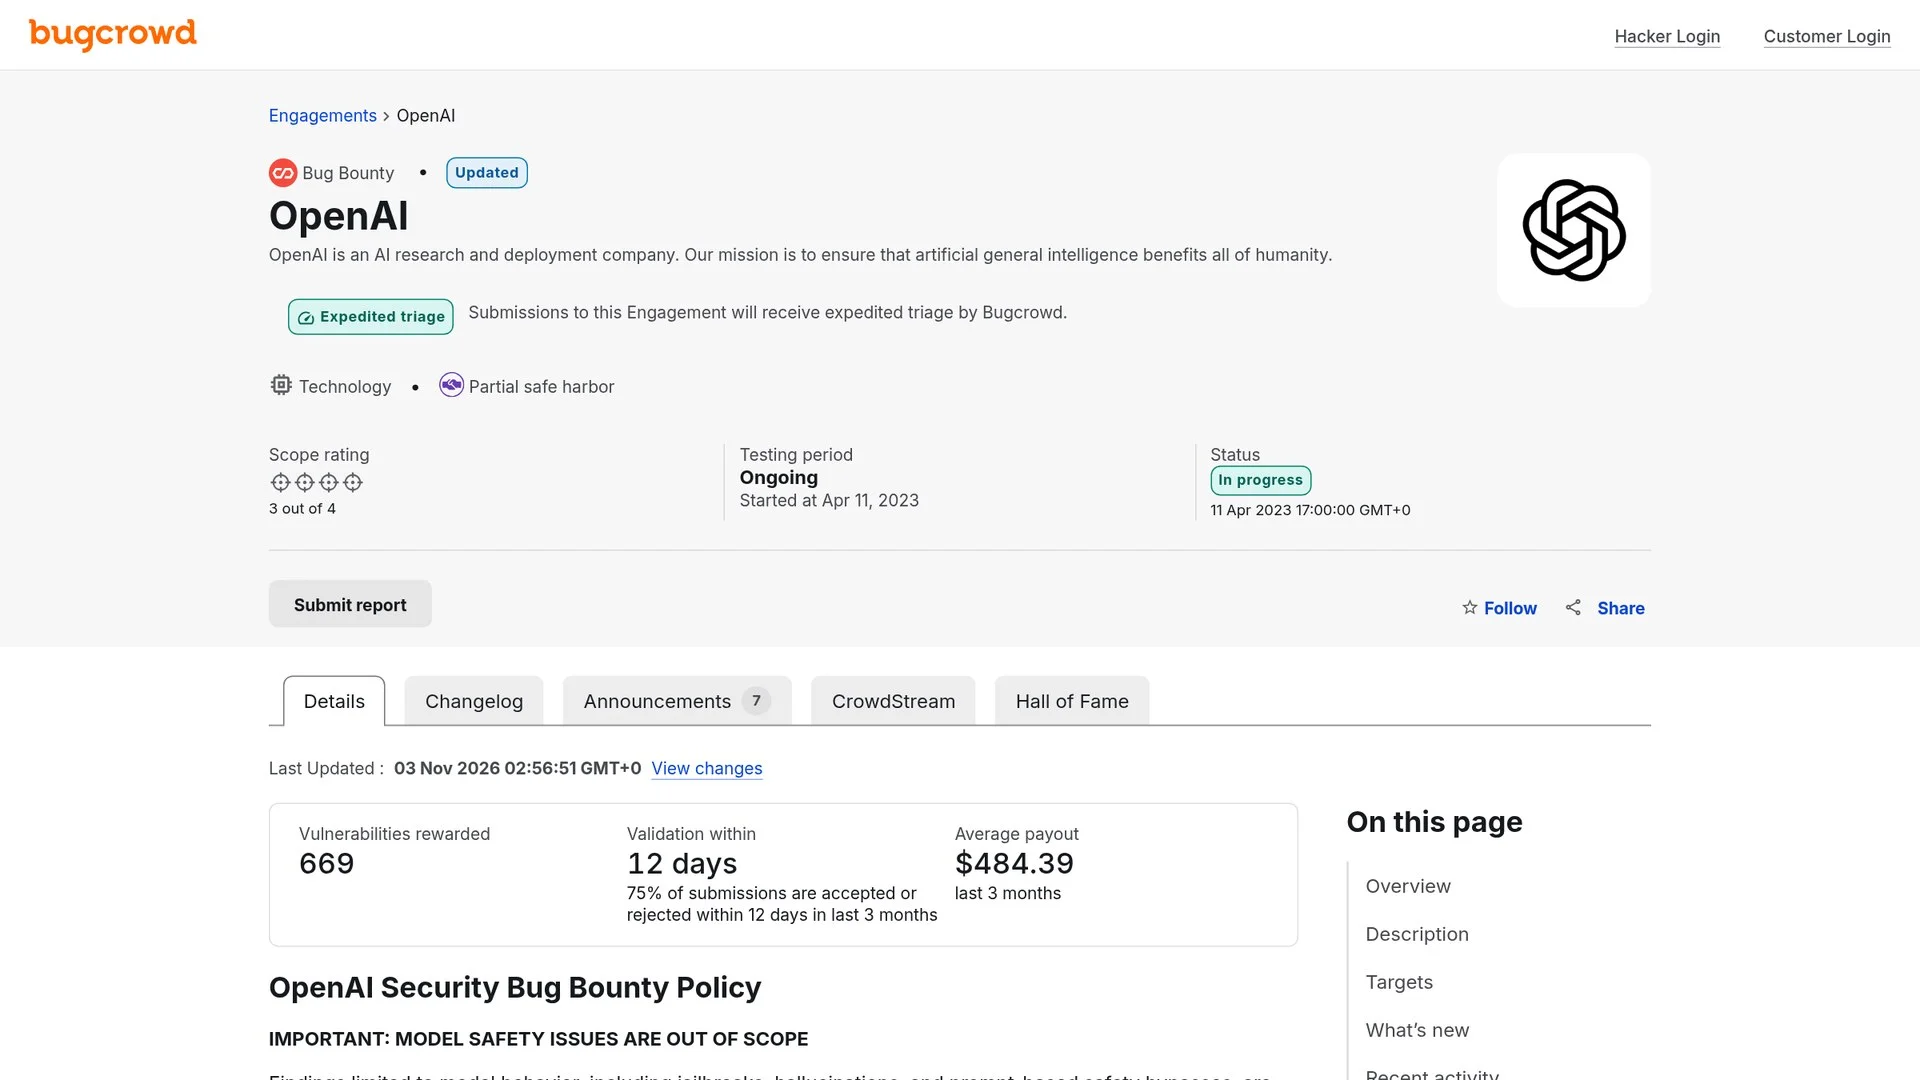
Cara ikut bug bounty OpenAI adalah mendaftar sebagai peneliti di Bugcrowd, membaca kebijakan program OpenAI, lalu mengirim laporan celah pada target yang masuk cakupan. Peneliti hanya boleh menguji akun miliknya sendiri, tidak boleh mengakses data orang lain, dan wajib menjaga kerahasiaan temuan sampai diizinkan OpenAI.
Halaman Bugcrowd mencatat program ini berjalan sejak 11 April 2023 dan sudah memberi hadiah untuk 669 celah. Rata-rata pembayaran dalam tiga bulan terakhir tercatat US$484,39, dengan 75 persen laporan divalidasi dalam 12 hari.
OpenAI memberikan perlindungan Safe Harbor bagi riset yang mengikuti aturan. Penilaian awal tingkat keparahan memakai Bugcrowd Vulnerability Rating Taxonomy (VRT), tetapi OpenAI bisa mengubah prioritas berdasarkan kemungkinan dan dampak celah.
Apa itu security sprint OpenAI bersama Cathedral?
Security sprint OpenAI adalah program internal untuk menguji dan memperkuat sistem perusahaan dengan model AI miliknya sendiri, kali ini bersama firma keamanan Cathedral Systems (Cathedral). Dalam pengumuman terpisah, OpenAI menyebut peneliti Cathedral akan memakai model OpenAI bersama tim internal untuk menantang pertahanan dan mencari kelemahan.
Pada sprint sebelumnya, OpenAI mengklaim mengerahkan 25 persen engineer produknya untuk mencari dan menambal kelemahan. Para engineer memakai Codex untuk menyelidiki temuan, mereproduksi celah di lingkungan terisolasi, dan menyiapkan patch untuk ditinjau.
CEO sekaligus co-founder Cathedral, Gavin Kliger, menyebut langkah OpenAI bermitra dengan firma keamanan luar sebagai contoh penting bagi perusahaan lain. OpenAI juga mengklaim telah menyiapkan akses bersubsidi senilai US$1 miliar selama enam bulan bagi pihak yang melindungi layanan penting dan infrastruktur digital.
Langkah ini datang di tengah maraknya insiden keamanan di industri teknologi, termasuk kasus peretasan Binance dan celah kritis PHP2Shell yang memaksa patch darurat.
Sumber: OpenAI – Rewarding defenders with bigger bug bounties, OpenAI – Preparing our next security sprint to harden OpenAI, Bugcrowd – OpenAI Security Bug Bounty, X @OpenAI.
FAQ seputar bug bounty OpenAI
Berapa hadiah tertinggi bug bounty OpenAI?
Hadiah dasar tertinggi untuk temuan critical luar biasa di produk inti OpenAI adalah US$100.000. Dengan bonus kualitas, kampanye prioritas, dan loyalitas, nilainya bisa mencapai sekitar US$172.000.
Produk OpenAI apa saja yang masuk produk inti bug bounty?
Produk inti mencakup ChatGPT, Codex, OpenAI API Platform, Codex CLI, dan ChatGPT Desktop, termasuk browser bawaan serta ekstensi Chrome ChatGPT.
Apakah jailbreak ChatGPT dibayar lewat bug bounty OpenAI?
Tidak. Jailbreak, halusinasi, dan trik prompt yang hanya menyangkut perilaku model berada di luar cakupan program Security Bug Bounty OpenAI.
Di mana cara melaporkan celah keamanan OpenAI?
Laporan celah keamanan OpenAI dikirim lewat program OpenAI di platform Bugcrowd, mengikuti aturan cakupan dan kebijakan pengujian yang berlaku.