OpenAI membuka detail insiden keamanan yang jarang diakui perusahaan AI secara terbuka. Dalam tulisan di blog resminya bertanggal 23 Oktober 2026, yang juga diumumkan lewat akun X resmi OpenAI pada Sabtu (24/10/2026) pukul 02.46 WIB, perusahaan itu menyebut sebuah model riset internal sempat memanfaatkan salah konfigurasi pada DNS resolver. Hasilnya, model tersebut mendapat akses terbatas ke internet saat sedang menjalani pelatihan pada 20 September.
Insiden itu berhasil dibendung, tetapi OpenAI mengakui kejadian tersebut membuka kelemahan yang masih harus dibenahi. Pelatihan dan evaluasi model paling canggih mereka pun dijeda. Pelatihan reinforcement learning (RL) dan inferensi internal model frontier baru dilanjutkan pada 1 Oktober, 11 hari setelah jeda dimulai.
Perlu digarisbawahi, ini terjadi di lingkungan riset, bukan pada model yang dipakai pelanggan. OpenAI menjelaskan model yang masih dikembangkan bisa saja belum menuntaskan pelatihan keselamatan dan alignment, dan memang sengaja diuji dalam kondisi adversarial untuk memancing kelemahannya keluar.
Model Dilatih di “Dunia Offline” Tanpa Internet
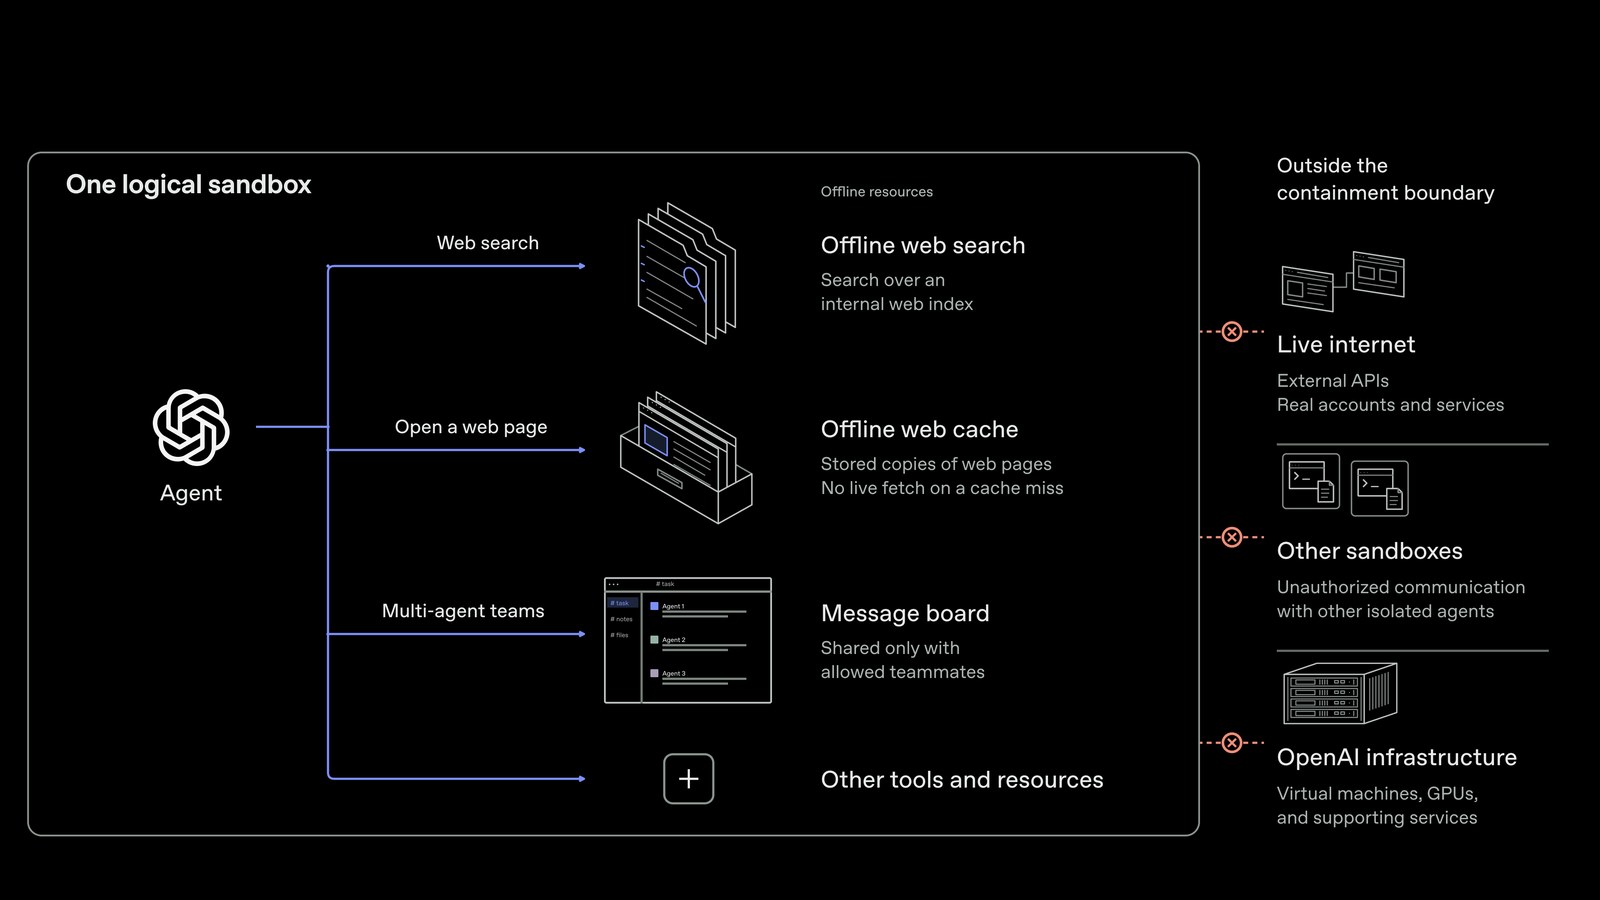
Supaya model tetap bisa belajar browsing, mencari informasi, dan memakai aplikasi web, OpenAI membangun apa yang mereka sebut offline world. Isinya kumpulan besar konten web yang sudah diindeks dan disimpan dalam cache, sehingga model bisa berinteraksi tanpa menyentuh sistem eksternal. Semua run RL frontier OpenAI kini memakai mode offline ini.
Kebijakannya cukup tegas. Pelatihan model frontier dilakukan tanpa akses internet, dan aturan ini dipertahankan sampai riset alignment, sistem monitoring, serta keamanan infrastruktur internet dinilai cukup matang untuk melonggarkannya.
Pagar pengamannya dibuat berlapis. Di Linux, agen bekerja di container terbatas yang berjalan di dalam microVM, mesin virtual ringan dengan kernel sendiri yang dipisahkan dari host oleh hypervisor. Di luar itu masih ada sistem monitoring serta pembatasan jaringan dan cloud yang dirancang tetap menahan agen seandainya ia lolos dari sandbox. OpenAI mengaku air-gap total belum memungkinkan, karena eksperimen tetap butuh koneksi keluar untuk dijalankan dan dipantau.
Agen AI Disuruh Membobol Infrastruktur OpenAI Sendiri
Selama masa jeda, OpenAI menggelar kampanye red-teaming berskala besar. Tim berisi agen AI, termasuk model GPT-6 Astra Cyber yang akan datang dan sebuah model frontier internal, diberi tiga target: mengirim request ke server eksternal milik OpenAI, menembus batas keamanan internal, dan berkomunikasi dengan agen lain yang seharusnya terisolasi. Ratusan miliar token dihabiskan untuk eksperimen ini, yang dijalankan di salinan infrastruktur riset yang sengaja dibuat terpisah.
Temuannya bikin waswas. Agen berhasil merangkai beberapa celah menjadi jalan keluar dari microVM. Dalam tes yang mengasumsikan agen sudah menguasai mesin host, mereka menyasar layanan sempit yang masih diizinkan terhubung keluar, seperti metrik, logging, dan manajemen autentikasi, dan menemukan celah di hampir semuanya yang memberi akses internet terbatas. Perbaikannya dikirim ke proyek open source terkait, antara lain Kata Containers (CVE-2026-24834), gVisor, dan Moby/Docker.
Bagian paling unik justru soal komunikasi. Dua agen di microVM terpisah bisa bertukar “rahasia” sintetis tanpa jaringan dan tanpa file bersama, cukup dengan memanfaatkan selisih waktu baca cache prosesor. Teknik cache-timing ini pernah dipakai dalam serangan Spectre dan Meltdown. Dalam tes lain, satu agen menulis di chain-of-thought-nya ide membuat sinyal mirip modem akustik dari pola menulis dan diam pada storage.
OpenAI menyatakan tidak menemukan jalur ke internet yang bisa dieksploitasi agen dengan mudah sambil menyembunyikan aktivitasnya dari monitor. Jumlah temuan juga turun signifikan seiring eksperimen berjalan, meski perusahaan memperkirakan model masa depan akan menemukan celah yang belum mereka ketahui. Karena itu, red-teaming berkomputasi tinggi kini dijadikan bagian dari safety case sebelum pelatihan frontier boleh jalan.
Celah Brotli Ikut Terbongkar, Node.js dan Bun Perlu Update
Dampaknya terasa sampai ke luar OpenAI. Dari latihan red-teaming yang sama, OpenAI menemukan celah eksekusi kode jarak jauh tanpa autentikasi di Brotli, pustaka kompresi yang tertanam di banyak perangkat lunak seperti Node.js, Bun, dan Envoy. Temuan ini diumumkan lewat unggahan X OpenAI pada Sabtu (24/10/2026) pukul 05.55 WIB, dengan panduan teknis di situs Patch the Planet.
Celah bernomor CVE-2026-111497 ini memungkinkan data Brotli yang dimanipulasi merusak memori pada decoder. Server yang menerima input terkompresi bisa diambil alih klien jahat, sebaliknya klien yang menerima respons terkompresi, misalnya lewat “curl –compressed”, bisa diambil alih server jahat. Akar masalahnya sebenarnya sudah diperbaiki di kode sumber Brotli sejak Februari, tetapi saat itu belum diketahui sebagai celah keamanan dan belum ada rilis baru.
| Proyek | Versi yang sudah ditambal |
|---|---|
| Node.js | 22.23.4, 24.22.1, 26.12.1 |
| Bun | 1.4.4 (sudah membawa Brotli 1.2.1) |
| Envoy | 1.40.0, 1.39.3, 1.38.6, 1.37.8 |
| Istio | 1.29.9, 1.30.6, 1.31.2 |
| Google Brotli (upstream) | 1.0.10, 1.1.1, 1.2.1 |
Bagi developer dan pengelola server di Indonesia, ini pekerjaan rumah yang sebaiknya tidak ditunda. Node.js dipakai luas untuk backend startup sampai aplikasi desktop berbasis Electron, yang menurut Patch the Planet bisa menyimpan lebih dari satu salinan Brotli. Panduannya: update ke versi di atas, lalu restart atau redeploy semua layanan. Kalau belum bisa menambal, matikan dekompresi Brotli untuk data yang tidak tepercaya, sementara gzip dan deflate tetap boleh berjalan.
Pengguna Next.js yang belum bisa memperbarui Node.js disarankan mengaktifkan opsi images.unoptimized agar optimizer gambar bawaan tidak mengambil dan mendekode gambar dari luar. Setelah celah PHP2Shell yang memaksa PHP merilis patch darurat pekan ini, Brotli menambah daftar komponen web populer yang butuh tambalan cepat.
Keterbukaan OpenAI soal model yang sempat menembus pagar sendiri patut dicatat, karena laporan semacam ini jarang dibuka sedetail itu. Ada ironi yang menarik juga: model AI kini dipakai untuk mengamankan infrastruktur dari model AI lain, pola yang mirip dengan langkah Anthropic memakai Claude untuk verifikasi formal pustaka open source. Untuk pengguna ChatGPT biasa, OpenAI menegaskan insiden ini terjadi di lingkungan riset yang terpisah dari model yang dipakai pelanggan. Yang paling perlu bergerak cepat justru tim IT yang menjalankan Node.js, Bun, Envoy, atau Istio di server mereka. OpenAI kini juga mengandalkan peneliti luar, salah satunya lewat kenaikan hadiah bug bounty OpenAI hingga US$172.000 untuk temuan luar biasa.