Tim PHP merilis PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 untuk menambal dua celah kritis yang bisa dipakai menjalankan kode dari jarak jauh tanpa login. Rilis darurat ini dijadwalkan pada Rabu (21/10/2026) pukul 21.00 WIB, sementara dua advisori keamanannya sudah tayang di GitHub php-src sejak pukul 20.34 WIB. Dalam advisori resmi di php.net, semua pengguna PHP diminta memperbarui secepatnya.
Rangkaian celah ini dijuluki PHP2Shell oleh para penemunya. Skalanya besar karena PHP diperkirakan dipakai sekitar 70% situs web, angka yang dikutip OpenAI lewat akun X resminya pukul 21.04 WIB. WordPress, Drupal, dan Joomla termasuk platform yang berjalan di atas PHP.
Ada sisi AI yang membuat kasus ini ramai dibicarakan. OpenAI menyebut perusahaan keamanan Calif menemukan salah satu celah memakai GPT-5.6 Sol lewat program Patch the Planet, sedangkan Wiz Research melaporkan kedua celah secara terpisah. OpenAI, yang beberapa hari lalu juga memperbarui GPT-6 Pro di ChatGPT, menilai ini sebagai salah satu masalah keamanan paling berdampak dalam beberapa waktu terakhir.
Celahnya di Mesin PHP, Bukan di Plugin
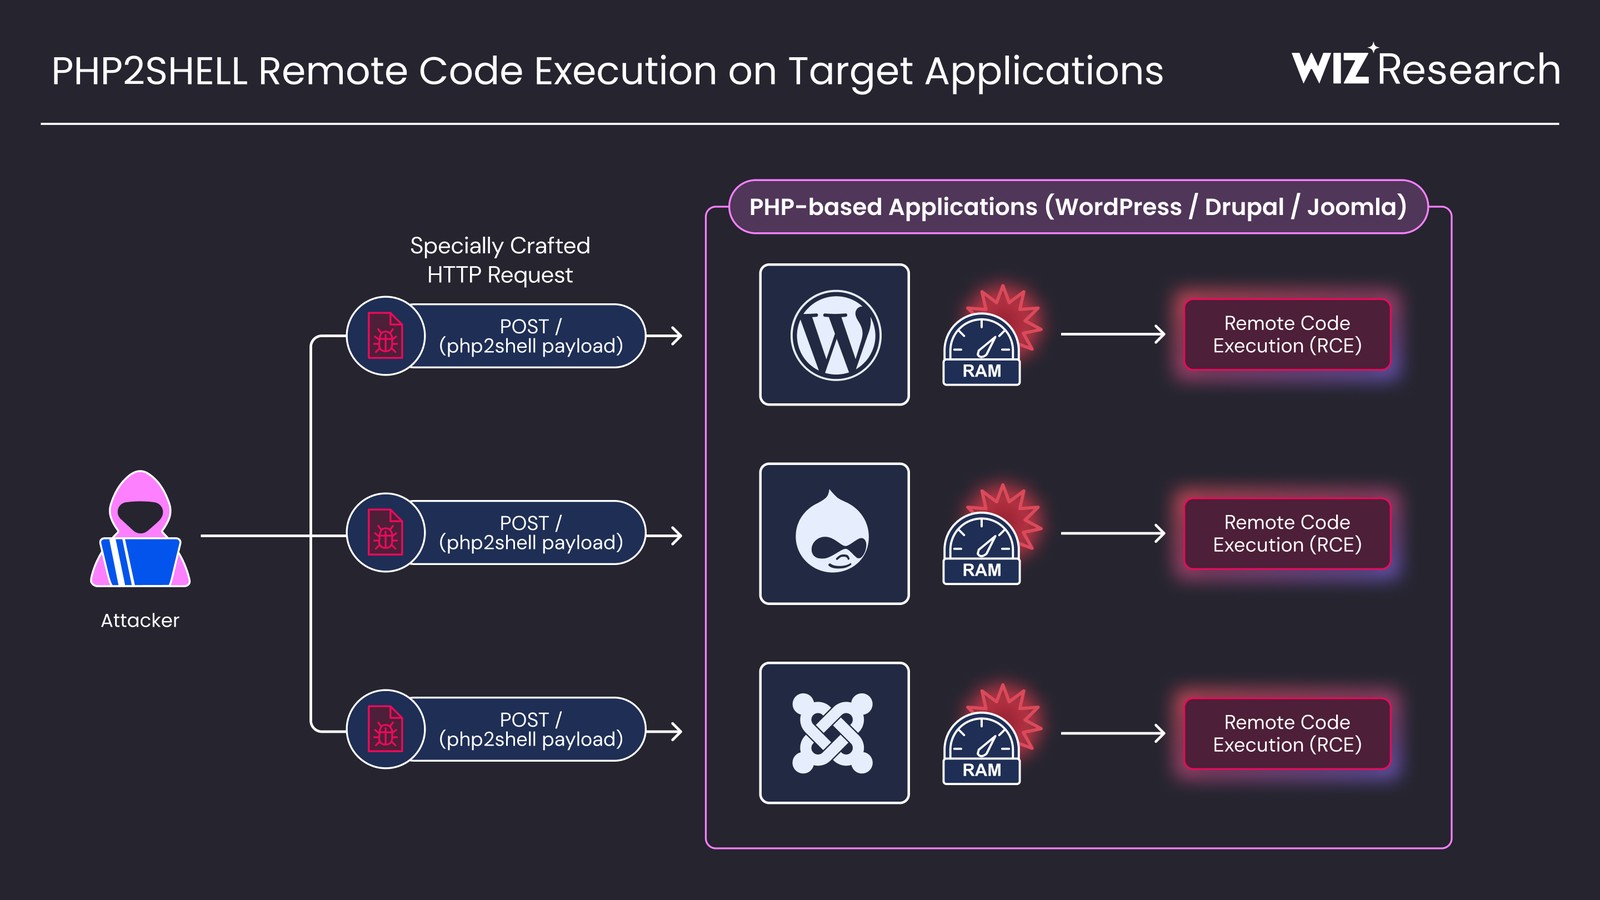
Celah pertama, CVE-2026-109618, muncul saat PHP kehabisan memori di tengah proses permintaan. Data internal yang baru setengah disiapkan bisa dianggap valid saat permintaan dibersihkan. Celah kedua, CVE-2026-109619, terjadi ketika status internal milik satu permintaan tetap tertinggal setelah memorinya dibebaskan, lalu dipakai oleh permintaan berikutnya di worker yang sama.
Keduanya diberi skor CVSS v4.0 9,2. Menurut php.net, semua instalasi PHP yang melayani permintaan web berisiko, termasuk PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Risiko tertinggi ada di mod_php, karena satu permintaan tanpa autentikasi bisa memicu serangan sebelum kode aplikasi sempat berjalan.
Wiz Research menyebut celah ini menjangkau rilis PHP hingga versi 5.4. Tim tersebut mendemonstrasikan eksekusi kode tanpa login pada WordPress, Drupal, dan Joomla versi terbaru dalam bentuk container. Wiz menegaskan ketiganya hanya contoh, sebab aplikasi “Hello World” sederhana pun bisa rentan bila berjalan di versi PHP yang terdampak.
Bagian ini yang paling sering disalahpahami. Cloudflare menulis bahwa memperbarui kode situs atau plugin saja tidak menutup celah ini. Yang harus diganti adalah runtime PHP di server, lalu Apache, PHP-FPM, dan worker PHP yang berjalan lama perlu dimulai ulang, seperti dijelaskan di situs resmi PHP2Shell.
| Cabang PHP | Versi yang sudah ditambal | Catatan |
|---|---|---|
| PHP 8.5 | 8.5.12 | Didukung resmi |
| PHP 8.4 | 8.4.27 | Didukung resmi |
| PHP 8.3 | 8.3.36 | Didukung resmi |
| PHP 8.2 | 8.2.35 | Dukungan keamanan berakhir 31 Desember 2026 |
| PHP 8.1 ke bawah | Tidak ada rilis resmi | Tersedia backport kode sumber minimal untuk 7.4, 8.0, dan 8.1, atau lewat vendor LTS |
| PHP 8.6.0 | RC4 | Versi uji coba, tidak untuk server produksi |
Isi Memori Server Juga Bisa Terbaca
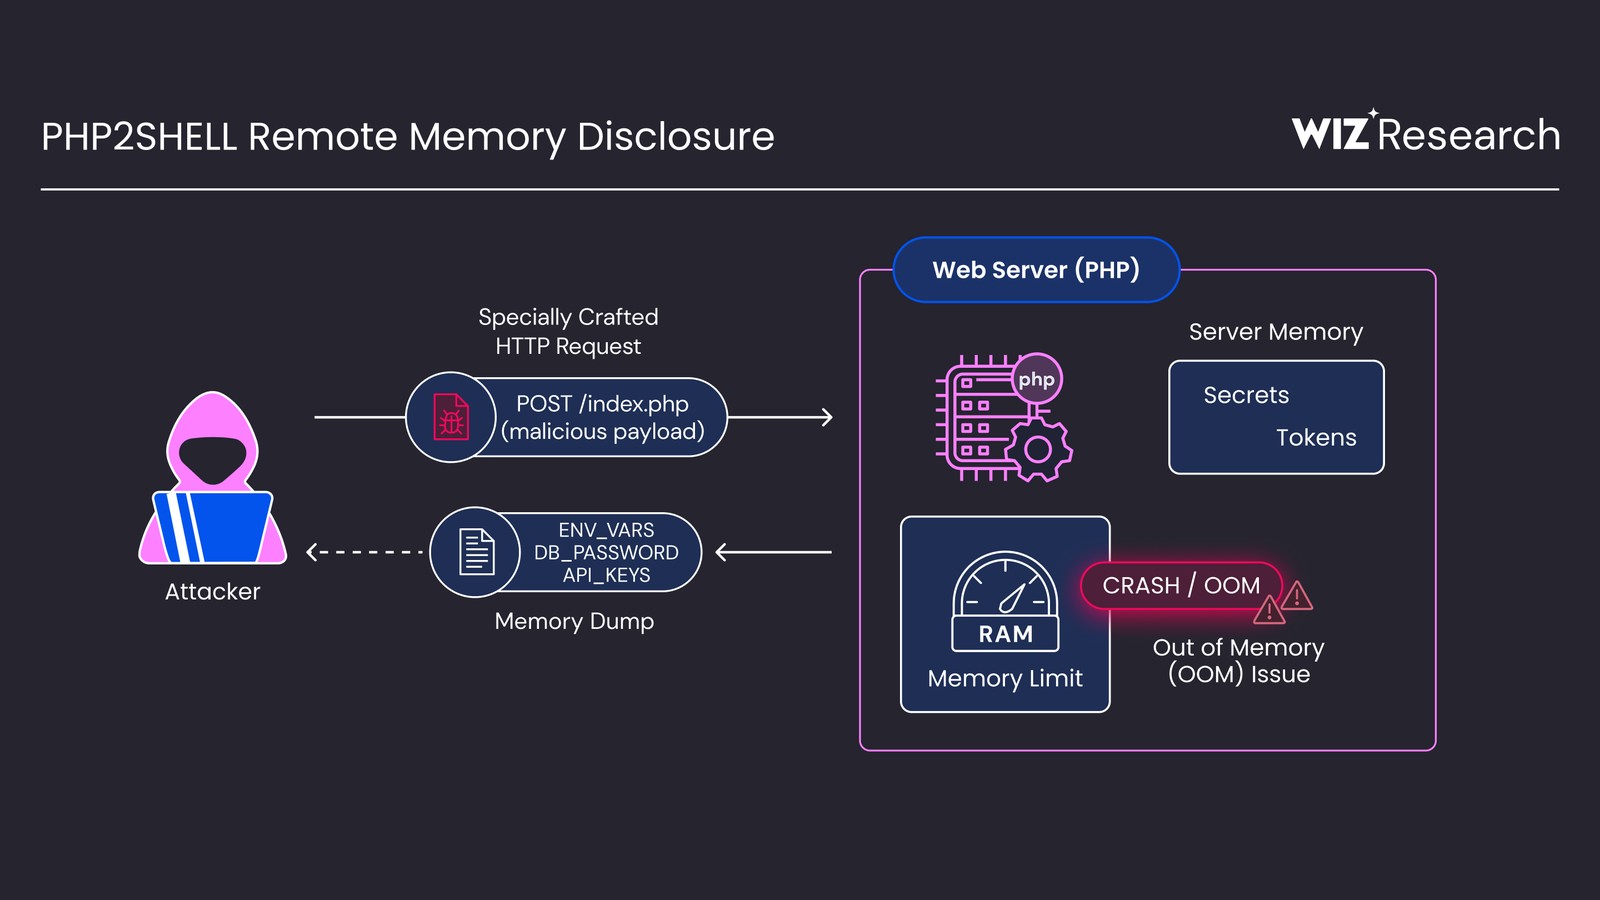
Ancamannya tidak berhenti di pengambilalihan server. Wiz juga menunjukkan penyerang bisa membaca potongan memori proses PHP tanpa perlu menjalankan kode. Isinya bisa berupa kata sandi, token autentikasi, API key, sampai sertifikat milik permintaan lain atau milik server itu sendiri.
Waktunya pun makin sempit. PHP Foundation mengungkap dua nomor CVE ini sudah beredar di forum dan media sosial sejak Selasa (20/10/2026) sekitar pukul 22.00 WIB, lengkap dengan skor keliru 10,0. Rilis akhirnya dimajukan sehari dari jadwal semula 22 Oktober. Pada 21 Oktober pukul 14.41 WIB, Chainguard juga merilis image berisi perbaikan lebih dulu, sesuatu yang disebut PHP Foundation sebagai pelanggaran embargo.
PHP Foundation mengaku belum menemukan eksploit yang berfungsi saat rilis keluar. Namun Cloudflare menyatakan celah ini bocor sebelum tanggal rilis resmi dan pihaknya mengamati lalu lintas serangan yang menyasar pelanggannya. Sejak 21 Oktober pukul 10.02 WIB, pengguna WAF Cloudflare, termasuk paket gratis, diklaim otomatis terlindungi aturan khusus PHP2Shell, meski Cloudflare sendiri tetap meminta PHP ditambal.
Untuk server yang belum bisa diperbarui hari ini, php.net memberi langkah sementara seperti mematikan session.upload_progress.enabled, menurunkan post_max_size, dan mengatur fatal_error_backtraces=0 khusus di PHP 8.5. Tim PHP menegaskan langkah ini hanya mengurangi jalur serangan tertentu dan tidak membuat server aman. OpenAI juga merilis pemeriksa versi PHP berbasis header HTTP, dengan catatan hasil “UNKNOWN” tidak berarti server sudah aman.
Bagi pemilik blog, toko online, atau situs kantor di Indonesia yang memakai shared hosting, pekerjaannya sebenarnya pendek: cek versi PHP di panel hosting, dan bila belum masuk daftar di atas, minta penyedia hosting memperbaruinya. Yang paling repot justru pengelola VPS dan server sendiri, apalagi yang masih bertahan di PHP 7.x demi aplikasi lama. Kasus ini memberi alasan kuat untuk berhenti menunda migrasi, karena untuk PHP 7.4 hingga 8.1 tim PHP hanya menyediakan backport kode sumber minimal.
Sisi AI-nya patut dicermati tanpa euforia. Wiz memakai Wiz Atlas, Gemini 4 Argon, dan GPT-5.6 Sol, lalu menyebut AI membuat celah yang sudah ada lebih dari satu dekade itu akhirnya praktis untuk dieksploitasi. Kemampuan yang sama bisa dipakai pihak jahat, jadi jeda antara pengumuman dan serangan massal kemungkinan makin pendek.